DORA, NIS2 et chaîne d’approvisionnement : la cybersécurité concerne aussi les sous-traitants
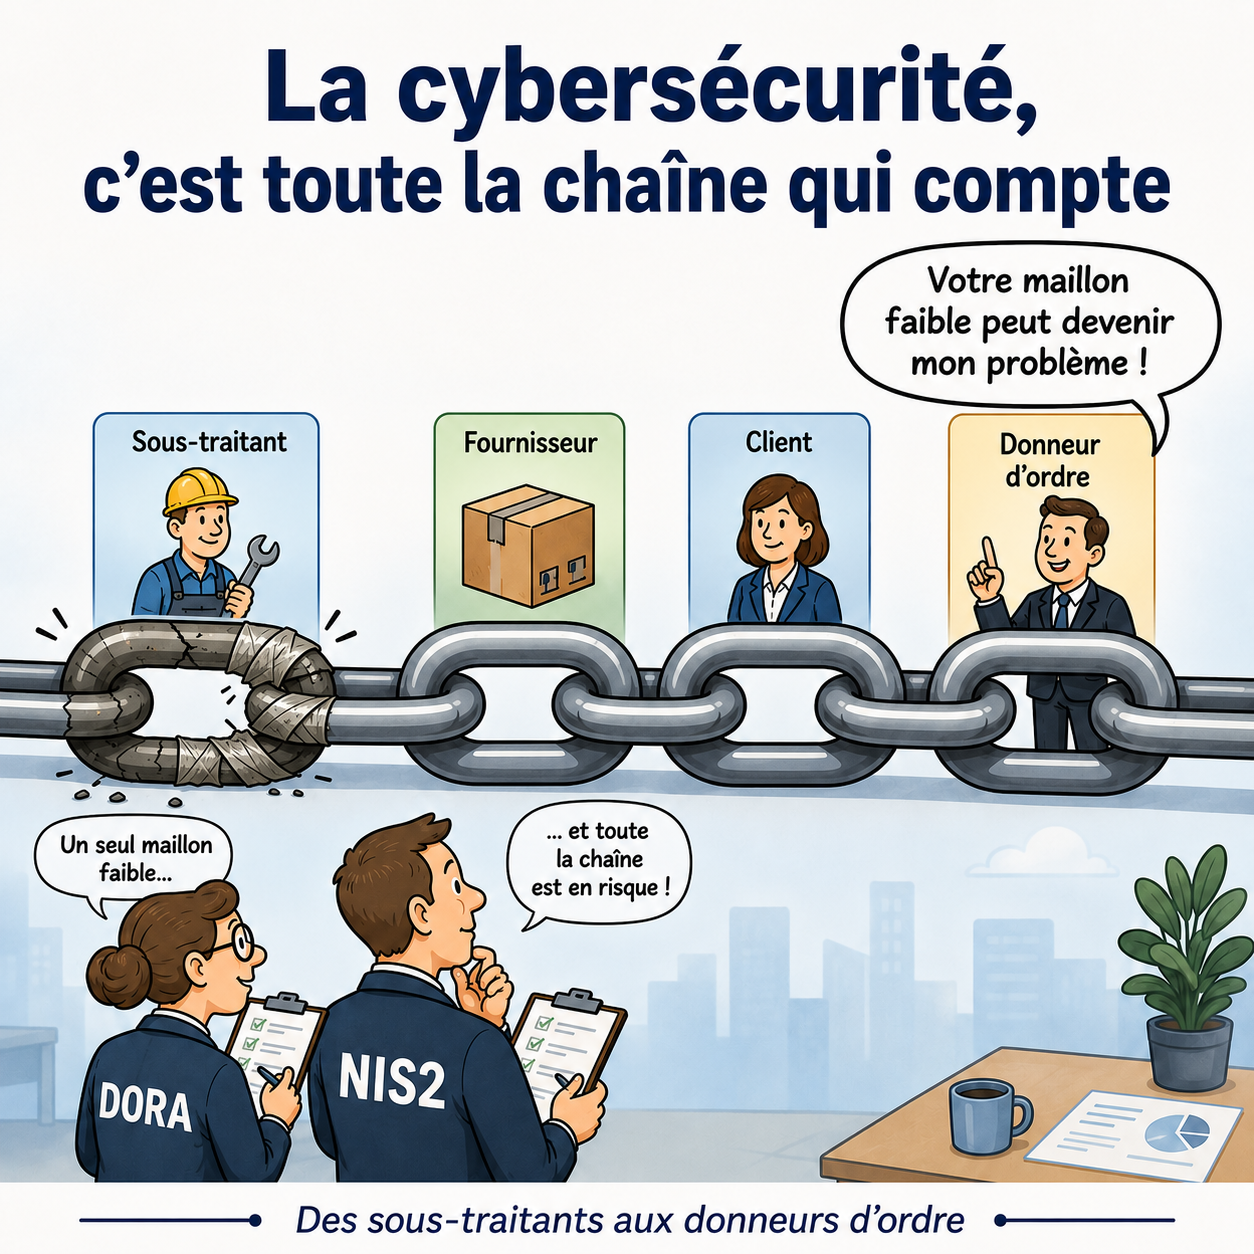
Une entreprise peut être bien protégée, mais rester vulnérable à cause d’un fournisseur, d’un prestataire informatique ou d’un sous-traitant insuffisamment sécurisé.
C’est l’un des enjeux majeurs de DORA et de NIS2 : la sécurité ne s’arrête plus aux portes de l’entreprise.
Les donneurs d’ordre doivent désormais mieux connaître et maîtriser les risques liés à leurs partenaires. Ils peuvent donc demander à leurs sous-traitants de prouver qu’ils protègent correctement leurs données et leurs outils informatiques.
Concrètement, cela peut se traduire par des demandes concernant :
✅ la protection des accès et des données ;
✅ les sauvegardes ;
✅ la gestion des incidents ;
✅ les plans de continuité et de reprise ;
✅ la sensibilisation des salariés ;
✅ les engagements des prestataires informatiques.
Même lorsqu’une entreprise n’est pas directement concernée par DORA ou NIS2, elle peut donc l’être indirectement, parce qu’elle travaille avec un grand groupe ou une organisation soumise à ces réglementations.
La cybersécurité devient ainsi une responsabilité partagée sur toute la chaîne d’approvisionnement, du sous-traitant jusqu’au donneur d’ordre.
Chez SIQUAL, nous accompagnons les organisations dans l’évaluation de leurs risques, la sécurisation de leur système informatique et la préparation aux exigences de leurs clients et partenaires.
Edem Agbayissah et Kévin MARY sont à votre disposition pour vous conseiller et vous accompagner !